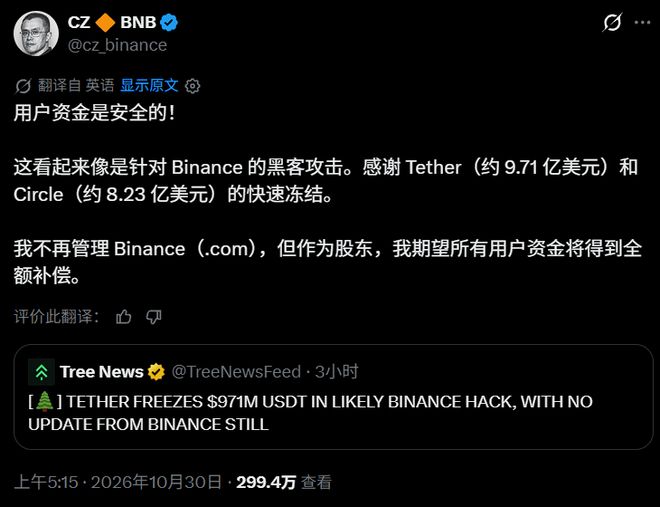
10 月 30 日凌晨,币安疑似遭遇“黑客攻击”,旗下多个钱包出现大额资金转出,消息迅速刷屏币圈。币安称正在调查安全事件,创始人赵长鹏(CZ)说:“看起来像是针对币安的黑客攻击。”
币安最新回应称,估计总影响金额约 63 亿美元(官方用的是“估计”和“总影响金额”而不是实际损失),已与合作方冻结约 30 亿美元,损失由 SAFU 基金及公司自有资金承担。充值和提现暂停,恢复时间未公布。
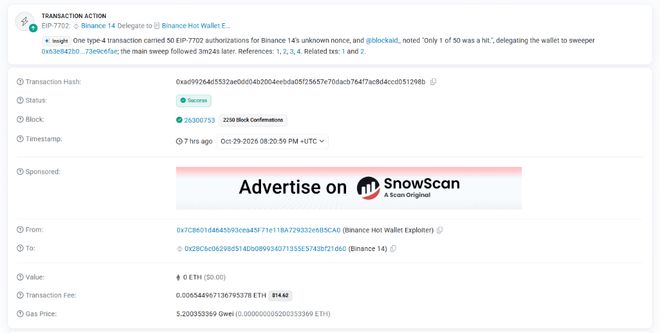
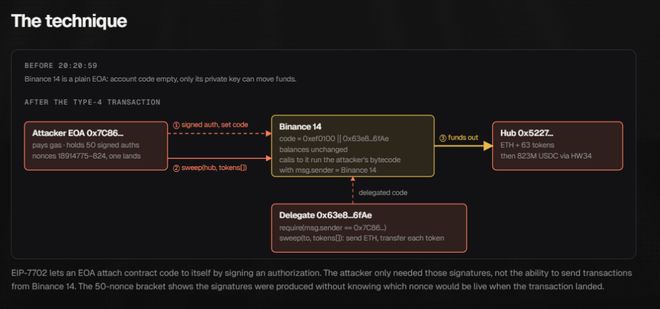
据链上数据分析,北京时间 10 月 30 日凌晨 4 点 20 分 59 秒,一笔以太坊交易完成上链。它没有转账金额,也没有调用数据,唯一的内容,是向币安标记为"Binance 14"的热钱包提交了 50 条 EIP-7702 授权。
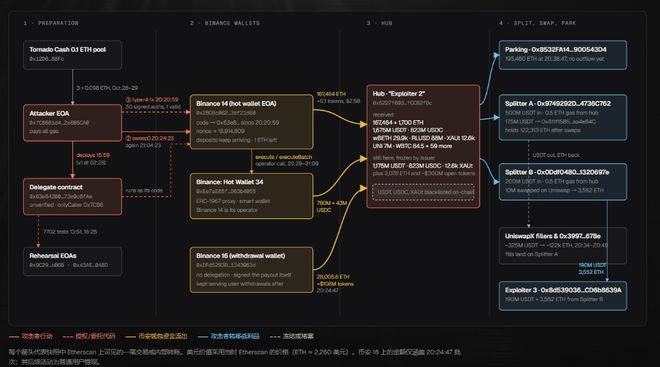
3 分 24 秒后,这个钱包里的 167464 枚 ETH、16.15 亿枚 USDT,以及 UNI、LINK、AAVE、PEPE 等 63 种代币,在一笔交易里被全部转走。
同一时段,其他链上的币安钱包也有资金转出。按 DRK 整理的链上时间线,换算成北京时间,Base 链在 4 点 16 分、比特币在 4 点 20 分、Tron 在 4 点 22 分,已有资金转出。808bits 则记录,XRP 账本上约 4 点 05 分至 4 点 09 分,五个币安钱包已向同一账户转出 2.335 亿枚 XRP。
DRK 统计,约 63 亿美元资产在约 40 分钟内,从八条链上的币安钱包流出,以太坊是最大的一段。比特币方面,18,270 枚 BTC 在同一个区块内转出,约合 14 亿美元。
至于怎么发生的,币安的初步调查指向一名 DevOps 工程师的笔记本电脑被入侵:攻击者借此访问服务容器,提交了未经授权的提现交易。币安称,尚未发现私钥泄露的证据。攻击者是谁,目前没有机构公开认定。币安承诺调查完成后公布完整的事后调查报告。
消息传出后,比特币一度跌至 6 周低点 77,646 美元,BNB 24 小时内下跌超过8%。
黑客提前布置,演练两次,与一份提前 48 小时准备的“委托书”
Cobo 联合创始人、链上分析人士神鱼在事件发生数小时后发布了链上复盘视频,顺着链上痕迹倒推,攻击准备至少在事发前两天就已启动。
10 月 28 日,攻击者分三次从混币协议 Tornado Cash 中提取小额资金,用于支付后续部署合约与演练的手续费。
10 月 29 日下午,攻击者部署了最终版恶意合约(地址 0x63e842B054Bd624a465454D533C33F573e9c6fAe),该合约编译于 Solidity 0.8.28,且只认一个主人:攻击者自己的钱包地址。
10 月 29 日晚间至 30 日凌晨,攻击者用两个测试钱包把整套攻击流程完整演练了两遍。最后一次测试收工时,距离凌晨 4 点 20 分正式动手只剩约 3.5 小时。
链上分析平台 808bits 的拆解显示,演练中攻击者分别对测试钱包发起了 EIP-7702 授权测试,验证了扫空代币的完整流程后,才向真实目标发起攻击。
EIP-7702:一扇被“合法”打开的门
真正完成"致命一击"的武器,是以太坊在 Pectra 升级中引入的新特性:EIP-7702。
要理解它为什么危险,先要理解它本来是做什么的。
在传统以太坊架构里,用私钥控制的普通外部账户(EOA)和智能合约账户是两套完全独立的体系。EIP-7702 打破了这道界限——它允许普通钱包通过签发一张特殊授权,把自己账户的代码执行权临时委托给一段智能合约代码。
以太坊官方 EIP-7702 文件明确警告:"授权代码可能拥有对账户的广泛访问权限,钱包必须严格审查授权。"
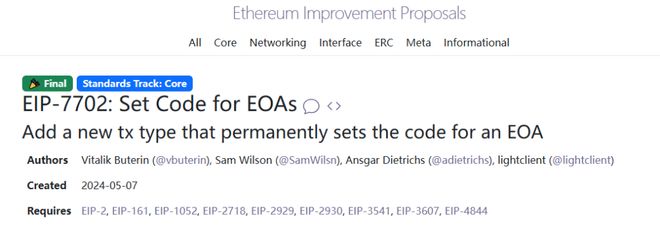
EIP-7702 的设计初衷是为了优化用户体验——比如让一个普通钱包能批量处理多笔操作、支持代付 Gas 等。但它的另一面是:只要那张授权签下去,被委托的程序就能代表钱包主人执行任意操作,包括把所有资产转走。
神鱼在复盘中拆解了这段攻击合约的逻辑:"攻击者的程序只认一个主人,只做一件事:转钱。"
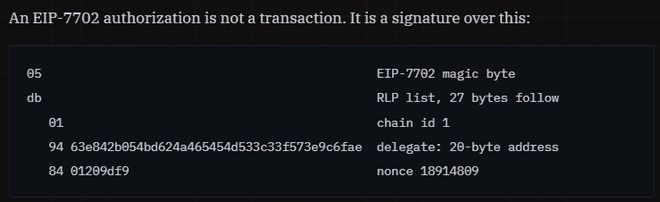
凌晨 4 点 20 分 59 秒那笔交易,就是让"Binance 14"热钱包签下了这张授权——50 条连续序号的 EIP-7702 委托,覆盖了 18914775 至 18914824 共 50 个 Nonce 值。攻击者知道币安热钱包每分钟处理大量交易,无法提前锁定哪个 Nonce 有效,所以一次性签了 50 个作为窗口,等一个命中即可生效。
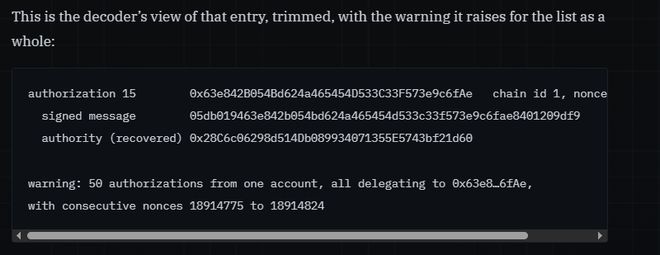
一旦生效,黑客甚至不需要每次都用币安的私钥,直接调用合约就能把 64 种代币扫空。
真正的问题在哪里?不是合约,是签名
为什么全球安防等级最高的交易所热钱包,会用自己的私钥签下 50 张连续序号的恶意 EIP-7702 授权?
神鱼的链上技术诊断是:"从链上看,问题出在签名一环,没看到合约漏洞。"
币安的初步调查公告措辞谨慎,但指向了一个具体的切入点:"安全事件可能涉及一名 DevOps 工程师的笔记本电脑遭到入侵,攻击者借此获得了某个服务容器的访问权限,并提交了未经授权的提现交易。"
公告同时表示"目前没有任何钱包私钥泄露的证据"。
808bits 分析认为,50 个 Nonce 窗口本身就说明问题所在:如果攻击者直接持有私钥,完全可以自己发起转账,不需要这个窗口机制。 这 50 个连续签名,更像是攻击者将 50 个摘要(digest)提交给了某个签名服务,服务按正常流程签名返回,而没有识别出这是一批危险的 EIP-7702 授权请求。
分析写道:"一个在拿到 32 字节摘要后进行签名的系统,无法区分这个摘要来自一笔正常交易还是一条 EIP-7702 授权——因为签名对象只有 32 个字节,上面没有收款方、没有金额、没有调用数据,有的只是'链 ID、目标合约地址、Nonce'三个字段。"
这意味着,黑客大概率并非直接窃取了明文私钥文件,而是在币安内部的自动签名系统、权限校验或运维指令管道中撕开了一个口子,诱导签名机签下了那批不该签的 Type-4 交易。
目前,此次攻击的完整技术路径仍有待币安官方的详细事后调查报告(post-mortem)确认。
Binance 16 的谜题
整个事件中,还有一个细节颇为蹊跷。
链上记录显示,在"Binance 14"被清空约 24 秒后,币安另一个热钱包"Binance 16"自行签名,向攻击者的集结地址转出了 28,005.6 枚 ETH 及约 1.08 亿美元的其他代币。
"Binance 16"没有 EIP-7702 委托,它的转账是用自己的私钥直接签名发出的。
分析指出:"无论是同一套签名访问权限覆盖了这个钱包,还是一笔内部提现被推送到了攻击者的地址,两种情形都意味着此次入侵的根源在于币安的签名或提现基础设施,而不是某一把被孤立泄露的私钥。"
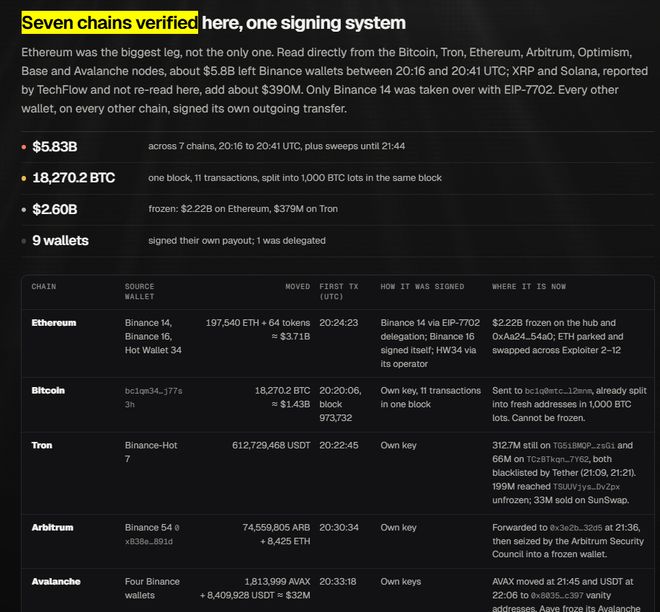
63 亿美元从哪里来:各方口径不一
事发初期,估算相差很大。美媒 Axios 称,分析师和交易员估计被盗金额在 17 亿至 57 亿美元之间。区块链安全机构 SEAL 911 的 Taylor Monahan 对《华尔街日报》说,攻击者获利“远超 20 亿美元”,最高可能达 55 亿美元。“信息变化很快,确认确切数字还需要时间。”
此后又有几个数字出现:
币安没有公布最终净损失。
被冻结的 30 亿:稳定币的另一面
这次事件有一个值得深思的反差:数十亿美元在几分钟内被转走,但其中相当大一部分,又在数小时内被冻结。
事件发生后,多家稳定币发行商迅速行动:
CZ 对 Tether 的冻结行动评价道:"救命稻草。"
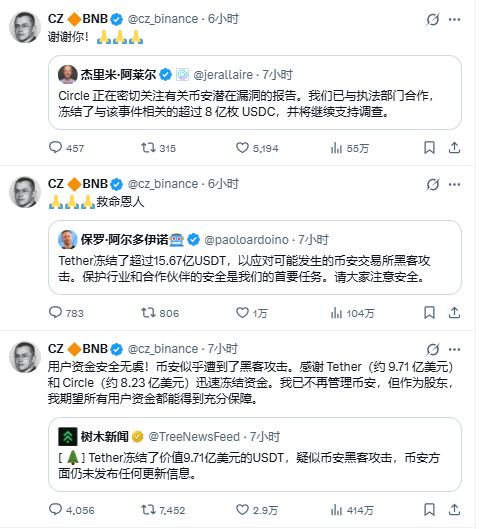
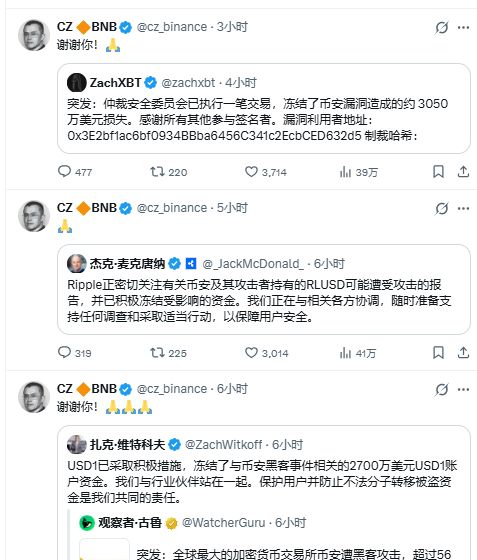
据路透社报道,Tether 和 Circle 合计冻结超过 23.8 亿美元。
然而,被冻结只是第一步。TRM Labs 全球政策主管、前美国联邦检察官 Ari Redbord 解释说:"冻结阻止了资金转移,但追回需要通过法律程序。执法机构通常需要获得法院命令或扣押令,才能与稳定币发行商合作,将冻结资产释放并归还受害者。冻结只需要几分钟,但归还资金需要更长时间,不过这条路是存在的。"
Chainalysis 研究主管 Eric Jardine 也表示:"没有固定的追回时间表。技术冻结可以很快发生,但归还资金可能需要数月甚至数年。"
比特币、以太坊等没有中心化发行方的资产则是另一回事。 Redbord 指出,这类资产无法被直接冻结,调查人员只能追踪资金在交易所、跨链桥和其他服务中的流向,等待其出现在能够配合执法的平台上。
据 DRK 链上分析,被转走的约 18,270 枚 BTC(约 14.3 亿美元)目前仍完好无损,黑客尚未移动。而约 37.7 万枚 ETH 分散停放在多个钱包地址。
从 Bybit 到币安:攻击者在进化
这不是加密行业第一次遭遇此类攻击,但规模的变化令人警惕。
2025 年 2 月,Bybit 冷钱包遭遇黑客攻击,损失约 15 亿美元。网络安全研究公司 TRM Labs 和 Pangolin Intelligence 事后将该攻击归因于朝鲜关联黑客组织 TraderTraitor(也被称为 Lazarus Group)。彼次攻击的核心手法,是通过入侵 Safe 钱包的开发环境,诱骗多签审批者批准一笔经过伪装的恶意交易。
这一次,Blockaid 联合创始人兼 CEO Ido Ben-Natan 公开表示,此次攻击与 Bybit 事件"非常相似",攻击手法与朝鲜黑客的已知行动特征"高度吻合"。TRM Labs 高级调查员 Nick Carlsen 对华尔街日报表示,TRM 与 Pangolin Intelligence 协作比对了黑客的链上行为与其他朝鲜关联攻击的信息,认为"这绝对是朝鲜所为"。
不过,目前 Elliptic、Chainalysis 等多家机构尚未发出正式归因声明,调查仍在进行中。
两次攻击有一个共同特征,Bybit 的多位签名者看到的是一笔正常转账,实际上签掉的是一个代理合约升级;这一次,币安的签名系统看到的可能是一批普通的 32 字节摘要,实际上签掉的是 50 张 EIP-7702 授权委托书。808bits 对此总结道:"攻击者没有正面攻破保险柜,而是让签名系统自己打开了门。"
据华尔街日报,TRM Labs 全球政策主管 Ari Redbord 将本次事件称为"人类历史上最大的银行劫案"。
攻防之间,没有永久的平衡
这次事件发生后,行业层面的讨论随即展开。
Immunefi CEO Mitchell Amador 此前多次公开警告,AI 工具正在降低高水平攻击的门槛,防御方需要时间追平差距。加密行业安全公司 Cyvers CEO Deddy Lavid 称,加密行业是"第一个真正感受到 AI 冲击的市场"。
TRM Labs 的 Redbord 则提供了另一面的视角:"攻击者以空前的速度和规模运作,但追踪和溯源的工具也在同等速度下运行。稳定币发行商在数小时内完成冻结,调查人员实时追踪跨链资金。"
这场追与逃,在本次事件中得到了具体呈现:攻击者在 9 分钟内将约 3.35 亿枚 USDT 通过 Uniswap 换成了 ETH,赶在 Tether 冻结指令生效之前完成了变现;而剩余的大量 USDT 和 USDC,则在被转入集结钱包后不久即遭冻结,无法移动。
目前,约 30 亿美元已被冻结;约 33 亿美元的 BTC、ETH 及其他无法被中心化冻结的资产,仍处于链上追踪状态。
 科技
3000万招聘NPC、最高年薪千万,景区疯抢“打工人”
2026-10-08
 科技
QQ宠物登陆鸿蒙系统:会卖萌还会串门交朋友
2026-09-28
 科技
OpenAI开始断网训练最强模型:“安全起见”
2026-10-27