PHP 项目释出了 PHP 8.5.12、8.4.27、8.3.36 和 8.2.35,修复了两个允许未经身份验证远程执行代码的高危漏洞。开发者建议所有 PHP 用户立即进行更新。CVE-2026-109618(GHSA-w8hw-w9fx-j79w):内存溢出处理可能会在内部请求数据仅完成部分初始化时中断 PHP;请求清理机制可能会将这些无效数据误认为有效数据进行处理。
CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp):归属于某个请求的内部状态在其底层内存被释放后仍可能残存。由同一个工作进程处理的后续请求,可能会在正常初始化将其重置之前使用该陈旧状态。
 科技
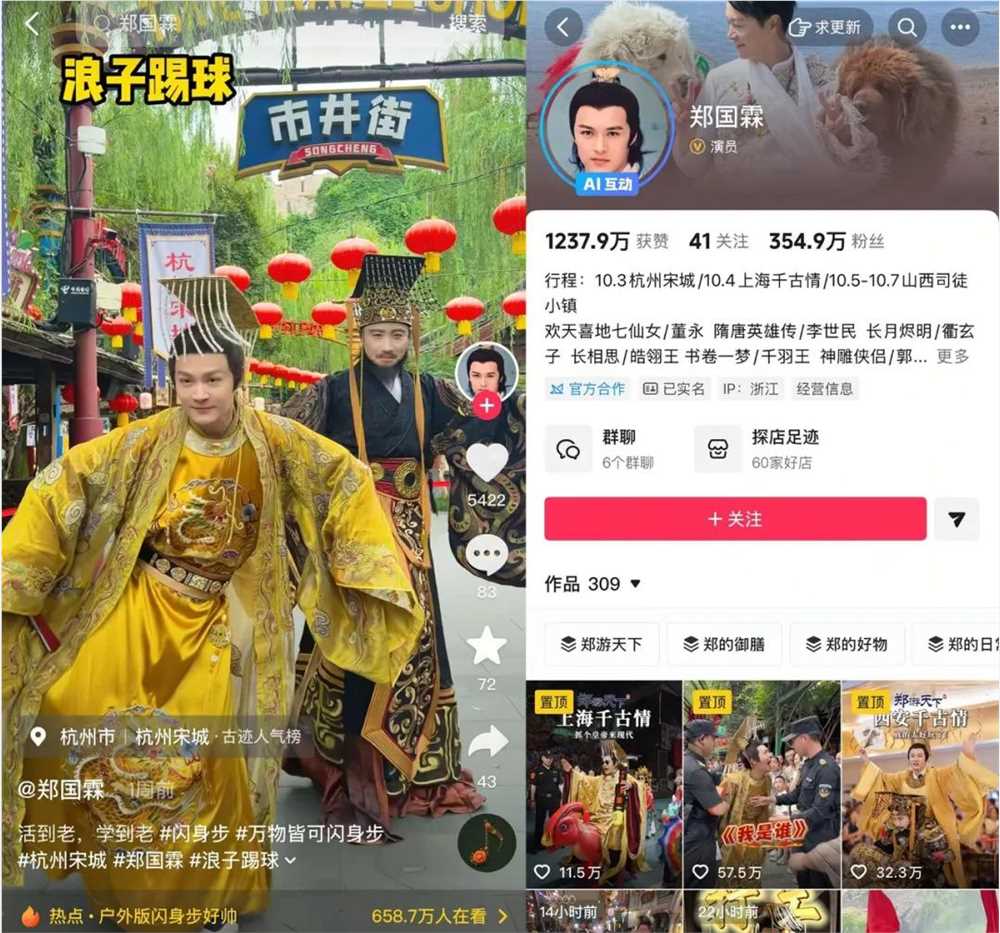
3000万招聘NPC、最高年薪千万,景区疯抢“打工人”
2026-10-08
 科技
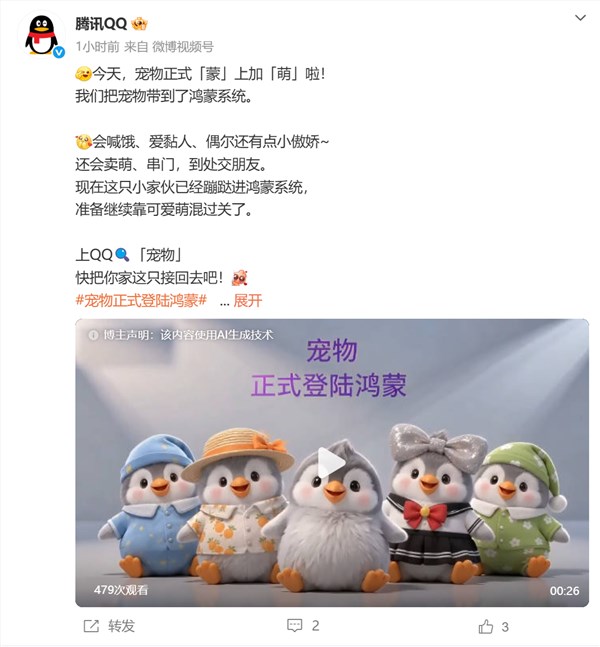
QQ宠物登陆鸿蒙系统:会卖萌还会串门交朋友
2026-09-28
 科技
OpenAI前大牛认错!误判AI近十年,90%神经元只干一件事
2026-10-21