作为 AI 领域最成熟的应用场景,AI 编程工具如今已成为了开发者最紧密的“开发搭子”,可即便如此,它还是时不时会“背刺”自己人一把。
10 月 18 日,AI 编程智能体 OpenCode 被曝出遭遇安全事件,部分通过其在线服务 Console 托管第三方大模型 API 密钥的用户受到影响,密钥面临被盗刷风险。随后在 Reddit 社区和社交平台X上,均有开发者发帖称账户出现异常调用和额外费用,涉及 OpenAI、Anthropic 和 Google 等主流模型,有开发者称“一夜之间被盗刷 1700 美元,都记在了自己的 OpenAI 账户上”。
随后 OpenCode 官方确认相关安全事件,并称是“大规模蒸馏攻击”导致相关问题,还表示已启动退款,将与主要涉及的 Anthropic、OpenAI 和 Google 合作进行补救。但开发者社群对此普遍并不买账,近两日相关话题持续发酵,不少声音质疑官方解释含糊不清、“甩锅”蒸馏,并呼吁披露此次安全事件的详情。
当红编程 Agent 失守
据悉,OpenCode 是主流 AI 编程工具之一,开发者可通过其阅读、修改、测试和运行代码。其核心功能主打免费、开源,但最大收入来源恰恰来自 Console、Zen 等按量付费的模型通道在线服务。
一名在新加坡工作、曾使用过 OpenCode 的开发者解释称,随着 AI 编程功能逐渐强大、相关产品大批涌现,对于 OpenCode 等脱胎于开源社区的项目来说,其编程 Agent 有些像是一层壳,更核心的吸引力还是来自可切换使用不同模型的自由度以及可扩展的插件生态。
OpenCode 也持续在这些方面做文章,不想自己找模型、不想费心力管理密钥的人或团队,可以通过模型通道直接在平台上充值用精选的主流大模型,按实际用量扣费。“此前 OpenCode 还用过较激进的手段拉新,用户可以通过其服务上传自己在第三方模型账户的 API 密钥,并把它转化成一个共享密钥供其他用户使用,类似一个小中转站。”
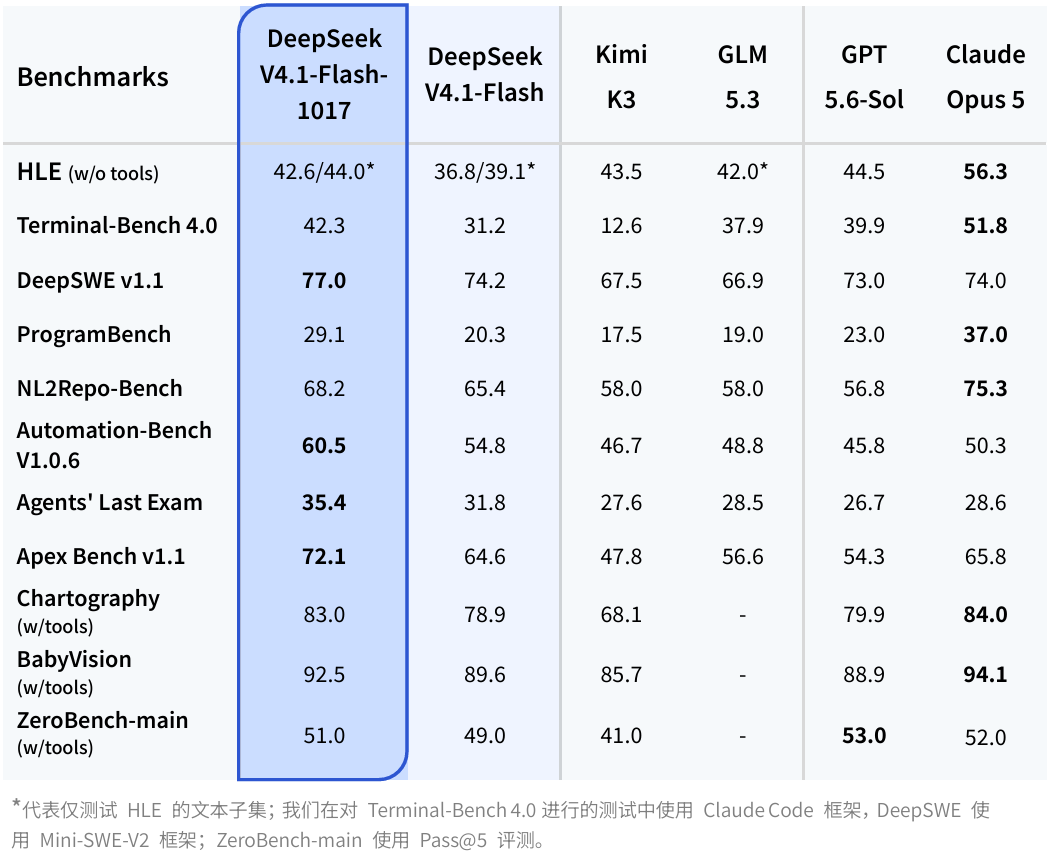
该开发者还介绍称,强调模型通道、模型路由的模式,也就意味着开发者会更关心如何通过这些工具更省钱、高效地用到合适的模型,“也可以说是‘薅羊毛’的一种”。而 OpenCode 在遭遇安全事件前的走红,正是因为免费开放 DeepSeek-V4.1-Flash。
公开信息显示,今年 9 月 10 日,DeepSeek 发布 DeepSeek-V4.1-Flash 时即宣布,OpenCode 与腾讯旗下的 WorkBuddy、CodeBuddy 均作为官方合作伙伴全量接入新模型。10 月 15 日,OpenCode 宣布在平台上限时免费提供该模型,不再消耗用户套餐额度。
不过,上述开发者也表示,类似的模型通道服务,甚至短期流行过的共享密钥功能,都靠便宜、便捷吸引用户,而其背后就是安全性难以得到可靠保障。
而目前来看,AI 为网络攻击提供的便利,远快于适应 AI 时代的安全管理体系的建立、完善进度,随着 AI 能力的下沉、各类中间层服务和应用产品的涌现,类似的安全问题正变得愈发急迫。
AI 防不住 AI
“乱开权限、乱传密钥、端口裸奔,不出事才怪。”
在有关 OpenCode 的讨论中,不少声音认为“网络安全问题本质没有变”,用户自己才是“第一责任人”。而几乎每次出现热门安全事件,类似观点都会在讨论区得到不少负荷。
不过,也有反驳声音认为,在 AI 时代,这种说法已经显得有些过时,甚至是“站着说话不腰疼”。
一位在 AI Coding 企业开发 AI 代码审查产品的工程师认为,随着个人 Agent、企业 Agent 的规模化部署,如今的环境已经发生了翻天覆地的变化。
以开发流程为例,为了让 Agent 自主修改代码、运行测试,开发者往往需要开放一定的系统权限。在目前的工作流中,不给 Agent 授权就意味着放弃 AI 带来的红利,当其他人用 AI 数倍提高开发效率时,“闭门造车”显然会被淘汰。但矛盾的是,Agent 权限越大,危险也会成倍放大。一旦开发工具受到恶意指令诱导,或其运行环境遭到入侵,攻击者就可能借助这些合法权限实施非预期操作。
而这些攻击,可能同样来自 Agent。而它们带给攻击者的便利,甚至比使用者还多。
Nightfall AI 在近期发布的《2026 年 AI 智能体数据安全态势报告》中称,二十年来,数据防泄露(DLP)都建立在“数据是由人移动的”这一假设上,传统安全工具的核心也是监控“人的动作”。但 Agent 已经让这一模式失效。拥有权限的 Agent 能自主调用工具,并以机器速度在系统间移动数据,传统安全工具对此存在盲区,看不到上传、粘贴,但数据已经被移动了。
而且,安全领域一向存在“木桶效应”,攻击者只要找到相对薄弱环节,就有可能突破防线。虽然 AI 同样在提升网络安全能力,但目前看起来似乎仍是“道高一尺,魔高一丈”。
“网络安全也是代码主导的,AI 编程能力可以顺理成章地迁移到这一领域,这也是很多 AI Coding 产品、公司关注的重点领域。目前在 AI 的加持下,安全检查、渗透测试等周期已经大幅缩短,对于 Agent 管理也有不少新的尝试。但总的来说,建立新的防护机制,速度本就会慢于黑客手段的更新。”上述工程师介绍称。有数据显示,如果将安全防护完全交由 AI 自主判断,高危漏洞的漏判率会高达 82.4%。但与此同时,当黑客利用 Agent 大规模、自动化、无间歇地寻找并攻击漏洞、薄弱环节时,事情则变得简单了许多。
而这种“AI 防不住 AI”的情况,也让类似“演习”的“攻击模拟”“红队演练”等成为了主流防护方案之一。此类“先让攻击来得更猛烈些”的方案被寄望于能“变被动为主动”,但实际上安全事件仍有增无减,有观点认为,BAS(入侵与攻击模拟)类应对方案依赖预置路径,无法复现未知的业务逻辑漏洞与社会工程攻击,即使 AI 加持提升了强度和实战参考性,但在新兴场景、复杂业务中,仍难以“走在攻击的前面”。
目前来看,行业内相对更有共识的防范方式仍是设立“行动网关”“动态委托链”,核心还是明确 Agent 等 AI 载体的权限边界和行动规范。但随着 Agent 生态持续爆发,Agent 本身的数量和接入的各类场景都在指数级增长,常常是“计划赶不上变化快”,防范措施只能苦苦追赶,这也让这场网络安全攻防战变得更加严峻。(本文首发于钛媒体 APP,文|飞向 Tai 空)
 科技
3000万招聘NPC、最高年薪千万,景区疯抢“打工人”
2026-10-08
 科技
QQ宠物登陆鸿蒙系统:会卖萌还会串门交朋友
2026-09-28
 科技
OpenAI前大牛认错!误判AI近十年,90%神经元只干一件事
2026-10-21